DEATCHEN

Digitale Fachkräfte für Cybersecurity

Brauchen Sie eine neue Fachkraft oder einen automatisierten Prozess?

Die Deutsche Cyberkom und MR.KNOW automatisieren Aufgaben rund um NIS-2, DORA und KRITIS: von der täglichen Routine bis zur aktiven Abwehr, die bei Sicherheitsvorfällen sofort nach Ihren Regeln reagiert. KI-Agenten lassen sich dabei kontrolliert einbinden. Laden Sie eine Stellenbeschreibung hoch: Sie erfahren, welche Aufgaben sich automatisieren lassen und ob eine digitale Fachkraft die passende Alternative zur Neueinstellung ist.

  • 🔒 DSGVO-konform
  • 🇪🇺 Made in Europe
  • 🛡️ NIS-2 · DORA · KRITIS
  • 🧠 AI Orchestrierung

In wenigen Minuten · kostenlos

KI-Analyse Ihre Vorschau Demo-Zugang
1 Eingabe
2 Potential & ROI
3 Vorschau & Demo
So funktioniert's

Was ist eine digitale Fachkraft?

Kurz gesagt: ein automatisierter Prozess, der Aufgaben einer Stelle übernimmt, von der Routine bis zur sofortigen Reaktion auf Sicherheitsvorfälle, auf Wunsch mit KI. So sieht das Profil einer digitalen Fachkraft für Cybersecurity aus.

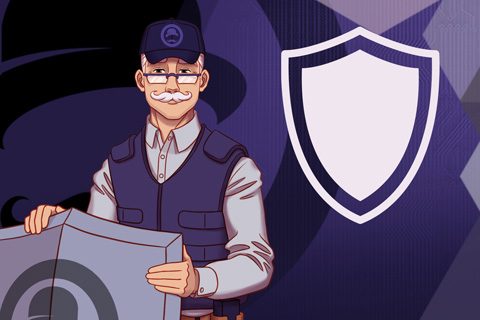
Comic-Figur des Security Assistant: digitale Fachkraft von MR.KNOW für Informationssicherheit

Profil: Security Assistant

  • Einsatzgebiet: Informationssicherheit und Compliance.
  • Aufgaben: NIS-2-Meldewesen, Pflege des ISMS, Bewertung von Lieferanten, Reaktion auf XDR-Alarme.
  • Arbeitszeit: rund um die Uhr, auch nachts und am Wochenende.
  • Arbeitsweise: modellierter Prozess nach BPMN 2.0, KI-Agenten als Bausteine.
  • Entscheidungen: nach Ihren Regeln, mit Freigabe und Eskalation an Ihr Team.

Eine digitale Fachkraft ist kein Mensch und kein Chatbot. Sie ist ein automatisierter Prozess, der Aufgaben einer Stelle übernimmt: Daten prüfen, Fristen überwachen, Meldungen vorbereiten, Systeme ansteuern. Dabei arbeitet sie nicht nur Routinen ab, sondern handelt auch proaktiv: Geht ein XDR-Alarm ein, sperrt sie zum Beispiel sofort ein kompromittiertes Konto. Was sie tut, ist vorab als Prozess nach BPMN 2.0 modelliert. Deshalb ist jeder Schritt nachvollziehbar und prüfbar.

KI-Agenten lassen sich als Bausteine integrieren: Sie bewerten Alarme, lesen unstrukturierte Daten wie Lieferantenantworten und entwerfen Meldungen. Der Prozess legt fest, was ein Agent darf und wo ein Mensch freigibt. So unterstützt die digitale Fachkraft auch die Anforderungen des EU AI Act an menschliche Aufsicht und Dokumentation.

Für Ihr Team heißt das: Routine und Reaktion laufen rund um die Uhr, Ihre Fachleute kümmern sich um die Fälle, die Erfahrung und Urteilsvermögen brauchen. Entscheidungen mit Tragweite legt die digitale Fachkraft den Verantwortlichen zur Freigabe vor.

Drei Ausbaustufen

  • Digital Assistant: regelbasiert nach BPMN 2.0, zum Beispiel für Meldefristen und Richtlinien.
  • Digital Agent: KI-gestützt, versteht auch unstrukturierte Daten wie Alarmtexte oder Antworten von Lieferanten.
  • Digital Worker: orchestriert KI-Agenten und Systeme über Abteilungsgrenzen hinweg, etwa bei Active Protection.

Kostenlose Potenzialanalyse starten

Von der Stellenanzeige zur digitalen Fachkraft

In 5 Schritten zum digitalen Kollegen.

  1. Hochladen

    Stellenanzeige hochladen oder URL einfügen.

  2. Analyse & Vorschau

    KI prüft Aufgaben, Workflows und Automatisierungspotenzial – inklusive BPMN-Vorschau.

  3. Konfigurieren

    Digitale Fachkraft als Assistant, Agent oder Worker.

  4. Bereitstellen

    Nahtlose Integration in XDR, SIEM, ISMS und Verzeichnisdienste – Cloud oder On-Premise.

  5. Monitoring & Optimierung

    Überwachung, Governance und laufende Optimierung.

Warum digitale Fachkräfte für Cybersecurity?

NIS-2, DORA und KRITIS machen Cybersecurity zur Pflicht der Geschäftsleitung: mit Risikomanagement, Meldefristen ab 24 Stunden, lückenlosen Nachweisen und der Kontrolle der Lieferkette. Gleichzeitig fehlen Fachkräfte, und Angreifer nutzen KI für täuschend echte Phishing-Mails und gefälschte Stimmen. Digitale Fachkräfte übernehmen die Routine, reagieren sofort auf Vorfälle und binden KI kontrolliert ein, damit sich Ihr Team auf die echten Risiken konzentrieren kann.

bis zu 62 %

Sicherheitsaufgaben automatisierbar

24 h · 72 h

NIS-2-Meldefristen im Griff

24/7

Reaktion auf Sicherheitsvorfälle

NIS-2-Meldewesen

Seit dem 6. Dezember 2025 gilt das NIS-2-Umsetzungsgesetz für rund 30.000 Unternehmen in Deutschland. Erhebliche Sicherheitsvorfälle gehen gestaffelt an das BSI: Frühwarnung nach 24 Stunden, Meldung nach 72 Stunden, Abschlussbericht nach einem Monat.

Die digitale Fachkraft erkennt meldepflichtige Vorfälle, startet die Fristen, sammelt die Angaben, entwirft die Meldungen und legt sie den Verantwortlichen zur Freigabe vor. Jede Meldung ist vollständig dokumentiert.

ISMS, Risiken und Audits

Richtlinien, Risikobewertungen und Kontrollen nach ISO/IEC 27001 oder BSI IT-Grundschutz leben von regelmäßiger Pflege. Im Tagesgeschäft bleibt genau die oft liegen.

Die Fachkraft verteilt Richtlinien und holt Kenntnisnahmen ein, plant Reviews und IKS-Kontrollen, verfolgt Maßnahmen mit Fristen und stellt Nachweise für das nächste Audit revisionssicher zusammen. So belegt die Geschäftsleitung, dass sie ihre Pflichten überwacht.

DORA im Finanzsektor

Seit dem 17. Januar 2025 verlangt DORA von Banken, Versicherungen, Wertpapierfirmen und Zahlungsdienstleistern ein IKT-Risikomanagement, die Meldung schwerwiegender IKT-Vorfälle, Resilienztests und die Kontrolle ihrer IKT-Dienstleister.

Die digitale Fachkraft klassifiziert Vorfälle nach den DORA-Kriterien, führt das Informationsregister der Dienstleister, plant Tests und Übungen und bereitet die Meldungen an die Aufsicht fristgerecht vor.

Lieferkette laufend im Blick

Mehr als die Hälfte aller Datenschutzverletzungen lässt sich auf Zulieferer und Partner zurückführen. Einmal im Jahr verschickte Fragebögen und Tabellen reichen dafür nicht, und NIS-2 verlangt ausdrücklich die Sicherheit der Lieferkette.

Die Fachkraft bindet die Lieferantenbewertung in den Einkauf ein, verschickt Fragebögen, fasst automatisch nach, wertet kontinuierliche Risikoscans aus und alarmiert, sobald sich ein Lieferant verschlechtert. Die Führungsebene erhält messbare Ergebnisse statt Bauchgefühl.

Notfall und Krise

Betreiber kritischer Infrastrukturen in Energie, Wasser, Gesundheit oder Verkehr müssen ihre Resilienz nachweisen, mit dem KRITIS-Dachgesetz auch beim physischen Schutz. Im Ernstfall zählt, dass jeder weiß, was zu tun ist.

Die digitale Fachkraft alarmiert nach Notfallplan, informiert Krisenstab, Mitarbeitende und Dienstleister über sichere Kanäle, protokolliert jede Entscheidung und organisiert regelmäßige Notfallübungen samt Auswertung.

Awareness und Rechte

Phishing, Social Engineering und KI-gefälschte Anrufe von Vorgesetzten zielen auf Menschen, nicht auf Firewalls. Gleichzeitig wachsen Zugriffsrechte, wenn niemand sie regelmäßig prüft.

Die Fachkraft weist Awareness-Trainings zu, erinnert und weist die Teilnahme nach, auch die Schulungspflicht der Geschäftsleitung unter NIS-2. Bei Eintritt, Wechsel oder Austritt stößt sie die Rechteanpassung an und organisiert die Rezertifizierung von Berechtigungen.
Mehr zu den passenden digitalen Fachkräften: Security Assistant und Risk Assistant.

Active Protection: Vom XDR-Alarm zur Reaktion in Sekunden

XDR-Lösungen wie SentinelOne erkennen Angriffe zuverlässig. Doch wer reagiert nachts um drei oder am Wochenende? Mit dem Security Assistant wird aus jeder Erkennung ein geregelter Ablauf: Das XDR-Event löst eine BPM-Regel aus, und ein Workflow reagiert sofort, nachvollziehbar und genau nach Ihren Vorgaben. Ihre vorhandenen Sicherheitssysteme bleiben, sie werden erweitert.

  1. XDR-Event

    SentinelOne oder ein anderes XDR- bzw. SIEM-System meldet eine Bedrohung.

  2. Einordnen

    Ein KI-Agent ergänzt Kontext: betroffenes Gerät, Konto, Kritikalität.

  3. BPM-Regel

    Die modellierte Regel entscheidet je nach Schwere, was passiert und wer freigibt.

  4. Reagieren

    Konto sperren, Netzwerkadapter trennen, Switch-Port abschalten.

  5. Melden & belegen

    Benachrichtigung, Ticket, Meldefrist und lückenloses Protokoll.

Typische automatische Reaktionen

  • Account deaktivieren: kompromittierte Benutzer- oder Dienstkonten sofort im Verzeichnisdienst sperren.
  • Netzwerkadapter abschalten: ein befallenes Endgerät vom Netz isolieren, bevor sich Ransomware ausbreitet.
  • Switch abschalten: den betroffenen Switch-Port oder das Netzsegment trennen.
  • Benachrichtigen: Mail, SMS oder Teams an IT-Leitung, Bereitschaft und Dienstleister, mit Eskalation, wenn niemand reagiert.
  • Nachweisen: Vorfall protokollieren, Ticket anlegen und bei Bedarf die NIS-2-Meldefrist starten.

Kritische Schritte binden Sie auf Wunsch an eine menschliche Freigabe. Welche Reaktion bei welchem Schweregrad greift, legen Sie im Prozessmodell fest.

KI-Agenten: orchestriert nach EU AI Act

KI-Agenten bewerten Alarme, fassen Vorfälle zusammen und entwerfen Meldungen. In der digitalen Fachkraft sind sie ein Baustein, nicht das Ganze: Der Prozess nach BPMN 2.0 legt fest, welcher Agent wann mit welchen Daten arbeitet, wo ein Mensch freigibt und wann eskaliert wird.

  • Agenten orchestriert: klare Aufgabe, feste Datenzugriffe, definierte Übergabe.
  • KI beherrscht: Prompts im Tresor, austauschbare Modelle, Freigaben durch Verantwortliche.
  • Rechtskonform betreiben: unterstützt DSGVO und EU AI Act (Verordnung (EU) 2024/1689) mit menschlicher Aufsicht, Transparenz und Dokumentation.

Über die Deutsche Cyberkom

Die Deutsche Cyberkom GmbH schützt Unternehmen vor Cyberangriffen und KI-Bedrohungen, mit Cybersecurity und Kommunikation ganzheitlich aus einer Hand. Entstanden aus den Marken TKUC und TheUnified, betreut das ISO-27001-zertifizierte Team von Haibach, Köln, Frankfurt am Main, Stuttgart und Bergisch Gladbach aus mehr als 250 Unternehmen.

Das Leistungsspektrum reicht von IT-Security-Audits mit Schwachstellenanalyse über NIS-2- und DORA-Beratung bis zu Netzwerk- und Cloud-Security, Security-Awareness-Trainings und sicherer Notfallkommunikation. Bei NIS-2 klärt Cyberkom zuerst die Betroffenheit und prüft dann den Stand in einer Gap-Analyse mit über 150 Prüfpunkten. Bei einem Angriff hilft die Notfallunterstützung schnell weiter.

Gemeinsam mit MR.KNOW wird aus Sicherheitskonzepten gelebte Praxis: Digitale Fachkräfte setzen Meldewege, Kontrollen und Reaktionen dauerhaft und nachweisbar um.

Mehr erfahren …

  • IT-Security & Audit Sicherheitskonzepte, Schwachstellenanalysen und konkrete Handlungsempfehlungen.
  • Beratung & Compliance NIS-2-Betroffenheit, Gap-Analyse und Umsetzung, DORA-Compliance für Finanzunternehmen.
  • Netzwerk- & Cloud-Security Schutz der Infrastruktur vor Eindringlingen, Angriffe früh erkennen.
  • Security Awareness Schulungen und Phishing-Training, damit Mitarbeitende Angriffe erkennen.
  • Kommunikation & Notfall Sichere interne und externe Kommunikation, Notfallkommunikation und schnelle Hilfe bei Vorfällen.

Häufige Fragen

Das Wichtigste zu digitalen Fachkräften in der IT-Sicherheit und zur Potenzialanalyse.

Was ist eine digitale Fachkraft?

Eine digitale Fachkraft ist kein Chatbot und kein Einzelskript, sondern ein modellierter Prozess: Sie erkennt eine Situation, entscheidet regelbasiert, führt aus, erzeugt Dokumente und eskaliert bei Bedarf an einen Menschen. MR.KNOW unterscheidet drei Ausbaustufen: Digital Assistant (regelbasiert nach BPMN 2.0), Digital Agent (KI-gestützt, versteht auch unstrukturierte Daten) und Digital Worker (autonome KI-Orchestrierung über Systemgrenzen hinweg).

Was passiert bei der Potenzialanalyse?

Sie laden eine Stellenbeschreibung oder Stellenanzeige als PDF hoch, fügen den Link zu einer bestehenden Stellenanzeige ein oder geben den Text direkt ein. Analysiert werden Aufgaben, Abläufe und der erreichbare Automatisierungsgrad; die Einschätzung erhalten Sie per E-Mail, in der Regel innerhalb weniger Minuten. Die Analyse ist kostenlos und unverbindlich.

Wie lange dauert die Einführung?

Bewährt hat sich ein phasiertes Vorgehen: ein kompakter Discovery-Workshop, daraus ein lauffähiger Pilot für einen konkreten Anwendungsfall, anschließend der Rollout auf weitere Standorte oder Mandanten. Der erste produktive Anwendungsfall entsteht in Wochen statt Monaten, weil er auf einer bereits vorhandenen Plattform aufsetzt.

Rechnet sich der Einsatz digitaler Fachkräfte?

Der Nutzen entsteht doppelt: Der manuelle Aufwand sinkt, und zugleich sinken Fehlerquote und Durchlaufzeit. Entscheidend für die Wirtschaftlichkeit ist die Wiederverwendung: Der Großteil des Aufwands fließt einmalig in die Basis aus Datenanbindung, Extraktion sowie Regel- und Dokumenten-Engine. Jede weitere digitale Fachkraft entsteht überwiegend als Konfiguration und kostet damit einen Bruchteil der ersten.

Wie steht es um Datenschutz und Nachvollziehbarkeit?

Prozesse sind dokumentiert und versioniert, Prompts werden in einem Tresor verwaltet, die KI-Modelle sind austauschbar, es entsteht kein Vendor-Lock. Der Betrieb ist DSGVO-konform und mandantenfähig, wahlweise als hochsichere SaaS-Cloud oder On-Premise im eigenen Rechenzentrum. Entscheidungen bleiben damit prüfbar, was gerade in auditierten Umfeldern zum Vorteil wird.

Müssen bestehende Systeme ersetzt werden?

Nein. Die Orchestrierung nach BPMN 2.0 liegt über den vorhandenen Systemen und bindet ERP, CRM, HR-Systeme, Fachverfahren und Sicherheitslösungen wie XDR, SIEM oder Verzeichnisdienste über offene Standards, APIs und Konnektoren ein, statt mit ihnen zu konkurrieren. Das schützt bestehende Investitionen, unabhängig davon, wie sich einzelne Anbieter weiterentwickeln.

Ersetzt eine digitale Fachkraft Mitarbeitende?

Nein. Digitale Fachkräfte übernehmen die wiederkehrenden Routineanteile, die erfahrene Mitarbeitende binden, rund um die Uhr und ohne Qualitätsschwankungen. Sie schließen damit Lücken beim Fachkräftemangel, statt Stellen abzubauen.

Was ist eine digitale Fachkraft für Cybersecurity?

Eine digitale Fachkraft für Cybersecurity ist ein nach BPMN 2.0 modellierter Prozess, der Aufgaben der Informationssicherheit übernimmt, von der Routine bis zur aktiven Abwehr: Sicherheitsvorfälle erkennen und melden, auf XDR-Alarme sofort reagieren, Richtlinien, Risiken und Lieferanten nachhalten und Nachweise für NIS-2, DORA und ISO 27001 erzeugen. Sie arbeitet rund um die Uhr, bindet die vorhandenen Sicherheitssysteme und auf Wunsch KI-Agenten ein und legt Entscheidungen mit Tragweite den Verantwortlichen zur Freigabe vor. Die Deutsche Cyberkom und MR.KNOW setzen sie gemeinsam um.

Welche Aufgaben übernimmt eine digitale Fachkraft in der IT-Sicherheit?

Die wiederkehrende Arbeit aus NIS-2, DORA, KRITIS und ISO 27001: meldepflichtige Vorfälle erkennen und die Meldungen an das BSI fristgerecht vorbereiten (Frühwarnung nach 24 Stunden, Meldung nach 72 Stunden, Abschlussbericht nach einem Monat), Richtlinien und Risikobewertungen pflegen, IKS-Kontrollen und Audits vorbereiten, Lieferanten bewerten und nachfassen, Notfallpläne auslösen sowie Awareness-Schulungen und Berechtigungsprüfungen nachhalten. Mit Active Protection reagiert sie zudem proaktiv auf XDR-Alarme, auf Wunsch unterstützt durch KI-Agenten. Entscheidungen und Freigaben bleiben bei den Verantwortlichen.

Was ist Active Protection?

Active Protection verbindet eine bestehende XDR-Lösung wie SentinelOne mit dem Security Assistant von MR.KNOW. Ein XDR-Event löst eine BPM-Regel aus, und ein Workflow reagiert automatisch: Er deaktiviert zum Beispiel ein kompromittiertes Konto, schaltet den Netzwerkadapter eines befallenen Geräts oder einen Switch-Port ab und versendet Benachrichtigungen. Kritische Schritte lassen sich an eine Freigabe binden, jede Aktion wird protokolliert.

Warum reichen einzelne KI-Agenten in der IT-Sicherheit nicht aus?

Einzelne KI-Agenten erledigen Teilaufgaben, etwa das Zusammenfassen eines Alarms. Wenn ein Agent aber Konten sperren oder Systeme vom Netz nehmen darf, muss geregelt und belegbar sein, welche Daten er sieht, wer seine Ergebnisse prüft und freigibt und was protokolliert wird. Der EU AI Act (Verordnung (EU) 2024/1689) gilt stufenweise seit Februar 2025 und verlangt je nach Einsatz KI-Kompetenz, Transparenz, menschliche Aufsicht und Dokumentation; die DSGVO gilt ohnehin. In einer digitalen Fachkraft sind KI-Agenten deshalb in einen dokumentierten BPMN-2.0-Prozess eingebunden: orchestriert, mit Freigaben durch die Verantwortlichen, versioniert und nachvollziehbar.

Welche Rolle spielt die Deutsche Cyberkom dabei?

Die Deutsche Cyberkom GmbH aus Haibach ist ISO-27001-zertifiziert und betreut von fünf Standorten aus mehr als 250 Unternehmen in IT-Sicherheit, NIS-2- und DORA-Compliance, Security Awareness und Kommunikation. Sie bringt die Sicherheitsexpertise, die Audits und die Umsetzung beim Kunden ein, MR.KNOW die No-Code-BPM-Plattform, die digitalen Fachkräfte und den Betrieb. Aus Technologie und Sicherheitswissen entsteht so eine fertige Lösung statt eines weiteren Werkzeugkastens.

Bereit für Ihre Potenzialanalyse?

Jetzt starten